01 · Cybersicherheit

KI hat den Angriff nicht erfunden:
KI hat den Faktor Zeit und Kosten beseitigt.

IT-Angriffe werden mit KI-Bots automatisiert durchgeführt; Entscheidungen über Ihr Unternehmen oder Ihre Einrichtung nicht. Wir sind Ihr Partner für offensive IT-Sicherheit und Compliance.

Barcelona · 41.39° N, 2.17° E · Spanien und international

Manuelles PentestingWir exploiten und belegen die Auswirkung; wir liefern keinen Scanner-Bericht.
Retest inklusiveWir verifizieren die Korrekturen bei jedem Audit.
Ein verantwortlicher AnalystMit Namen, Telefonnummer und Erreichbarkeit in jedem Projekt.

01 · Der Wandel 2026

Die Kosten eines IT-Angriffs auf kleine und mittlere Unternehmen gehen gegen null

Zwei Jahrzehnte lang kostete ein IT-Angriff auf kleine und mittlere Unternehmen menschliche Zeit: eine glaubwürdige E-Mail verfassen, die Unternehmens- oder Organisationsstruktur ergründen, einen Lieferanten imitieren. Der Zeit- und Kostenfaktor war Ihre beste Verteidigung. Aufgrund von KI ist er das nicht mehr.

82,6 %der analysierten Phishing-Mails enthalten bereits KI-generierten Text 1
4,5×mehr Klicks bei KI-formuliertem Phishing (54 % gegenüber 12 %) 2
122.223vom INCIBE-CERT in Spanien 2025 bearbeitete Vorfälle, 26 % mehr als 2024 3

Vektoren, die wir 2026 auditieren

1 KnowBe4, Phishing Threat Trends Report 2025 · 2 Microsoft, Digital Defense Report 2025 · 3 INCIBE, Cybersicherheitsbilanz 2025.

02 · Leistungen

Drei Leistungsbereiche, eine Arbeitsweise

Schriftlicher Umfang vor Beginn, kontrollierte Durchführung und ein Bericht, den Ihr Team ohne unseren Anruf umsetzen kann. Das Budget wird nach einem dreißigminütigen Scoping-Gespräch festgelegt.

01

Pentesting für Web, API und Infrastruktur

Manuelles offensives Audit der exponierten und der geschäftskritischen Systeme: die Anwendung, die dahinterliegende API und das Netzwerk, in dem sie läuft.

Für Unternehmen mit eigener Anwendung oder Kundenportal, E-Commerce und SaaS, oder die ein Audit gegenüber einem Großkunden, einem Versicherer oder einer öffentlichen Ausschreibung nachweisen müssen.

Enthalten

  • Webanwendung: Authentifizierung, Session, Zugriffskontrolle, Geschäftslogik und Injection
  • REST- oder GraphQL-API: objektbezogene Autorisierung, Rate Limits und Datenexposition
  • Externe und interne Infrastruktur, Active Directory oder Cloud, je nach Umfang
  • Prüfung auf in öffentlichen Quellen geleakte Zugangsdaten der Organisation
  • Technischer Bericht mit Proof of Concept und CVSS-Bewertung, Management-Zusammenfassung und priorisierter Plan
  • Verifikations-Retest inklusive

Nicht enthalten

  • Kontinuierliches Red Teaming oder mehrmonatige Kampagnen, gesondert angeboten
  • Vollständiges Quellcode-Audit, das dem Umfang hinzugefügt werden kann
  • Angriffe mit Denial-of-Service-Risiko, außer bei ausdrücklicher Genehmigung

Die Hälfte der schwerwiegenden Befunde, die wir finden, erkennt kein Werkzeug: Es sind Fehler in Geschäftslogik und Berechtigungen.
02

vCISO – Ihr eigener Cybersicherheitsexperte

Ein Sicherheitsverantwortlicher für Ihr Unternehmen, das interne Kernkompetenzen im KI-Zeitalter benötigt, jedoch keinen CISO in Vollzeit rechtfertigen kann.

Für Unternehmen bis 250 Mitarbeitende, die als Lieferant einen Sicherheitsfragebogen ausfüllen müssen, DSGVO-Compliance vorbereiten oder deren Geschäftsführung das getragene Risiko kennen muss.

Enthalten

  • Risikoanalyse und Zwölf-Monats-Roadmap, priorisiert nach Auswirkung und Kosten
  • Richtlinien und Verfahren: Sicherheit, Zugriffe, Backups und Incident Response
  • Compliance-Vorbereitung: DSGVO sowie Vorbereitung auf DORA und CRA
  • Lieferantenmanagement: Fragebögen, Klauseln und Bewertung Dritter
  • Regelmäßiger Sicherheitsausschuss und Berichte an die Geschäftsführung in Geschäftssprache
  • Reaktion und Begleitung bei Vorfällen, inklusive Meldung an die Datenschutzbehörde, sofern erforderlich

Nicht enthalten

  • 24/7-SOC-Betrieb, der bei Bedarf mit einem spezialisierten Anbieter integriert wird
  • Tägliche Systemadministration

Monatspauschale mit Jahresbindung, feste Stundenkontingente und ein fester Ansprechpartner von Anfang bis Ende.

03

Audit von KI und Agenten sowie Anti-Deepfake-Protokoll

Ihr Unternehmen hat einen Assistenten an den Katalog, einen Agenten an die E-Mail oder einen Copiloten an das ERP angebunden. Wir prüfen, was dieser Agent tun kann, wenn ihn jemand gezielt manipuliert.

Für Unternehmen, die Sprachmodelle, Agenten oder Automatisierungen mit Zugriff auf echte Daten oder Aktionen integriert haben, und für Geschäftsführungen, die Stimm-Deepfake-Betrug ausgesetzt sind.

Enthalten

  • Direkte und indirekte Prompt Injection über Dokumente, Webseiten und E-Mails als Vektor
  • Berechtigungen und Umfang der Agenten-Zugangsdaten: Was er lesen, schreiben und ausführen kann
  • Exposition von MCP-Servern und angebundenen Werkzeugen
  • Datenabfluss über Integrationen, Kontext und Protokolle
  • Poisoning von RAG-Quellen und Manipulation der Wissensbasis
  • Anti-CEO-Fraud-Protokoll und Simulation von KI-generiertem Phishing

Nicht enthalten

  • Bias- oder Qualitätsaudit des Modells – das ist keine offensive IT-Sicherheit
  • Formelle Zertifizierung nach KI-Verordnung: Wir bereiten die Unterlagen vor, zertifizieren aber nicht

Methodik auf Basis der OWASP Top 10 für LLM-Anwendungen.

03 · Wie wir arbeiten

Fünf Phasen, ohne Überraschungen und ohne Auswirkungen auf die Produktion

Dieselbe Methodik in jedem Auftrag, ausgerichtet am OWASP WSTG und kontrolliert durchgeführt. Alles ist schriftlich fixiert, bevor ein Test beginnt.

1

Umfang und Rules of Engagement

Systeme, Zeitfenster, erlaubte Techniken, Notfallkontakte und Abbruchkriterien. Wird vor Beginn unterzeichnet, zusammen mit der Vertraulichkeitsvereinbarung.

Unterzeichnete Rules of Engagement
2

Aufklärung

Exponierte Angriffsfläche, Subdomains, Dienste, Technologien und öffentlich geleakte Zugangsdaten der Organisation.

Karte der Angriffsfläche
3

Identifikation

Werkzeuge und Handarbeit. Automatisierung deckt das Volumen ab; Geschäftslogik, Berechtigungen und Autorisierungsabläufe werden manuell geprüft.

Befundinventar mit CVSS
4

Kontrollierte Ausnutzung

Wir bestätigen die reale Auswirkung, ohne Ihre Daten zu kompromittieren oder Ihren Dienst zu beeinträchtigen. Bei einem kritischen Befund informieren wir Sie noch am selben Tag.

Proof of Concept je Befund
5

Bericht und Retest

Technischer Bericht, Management-Zusammenfassung und priorisierter Plan. Präsentationstermin und Retest-Fenster inklusive.

Bericht und Retest-Protokoll

04 · Wer wir sind

Ein spezialisiertes Team ohne Zwischenebenen

METROPOLI BCN SL ist eine Cybersicherheitsberatung für Unternehmen in Spanien, Deutschland und weltweit. Wer das Projekt definiert, führt es auch aus und informiert Sie, wenn ein kritischer Befund auftritt.

Echte offensive Kompetenz

Manuelles Pentesting von Web, API und Infrastruktur. Wir liefern keinen Scanner-Bericht: Wir exploiten, belegen die Auswirkung und dokumentieren sie mit einem reproduzierbaren Proof of Concept.

Compliance, die man versteht

DSGVO und Vorbereitung auf DORA, CRA und die KI-Verordnung. Wir übersetzen jede gesetzliche Anforderung in einen Maßnahmenplan mit Verantwortlichem und Termin.

Ein zugewiesener Analyst

Jedes Projekt hat einen verantwortlichen Analysten mit Namen, Telefonnummer und Erreichbarkeit. Kein Callcenter, keine Eskalationsstufen.

Landesweit und darüber hinaus

Wir betreuen Unternehmen in ganz Spanien und international. Audits laufen naturgemäß remote; Vor-Ort-Termine werden je Projekt vereinbart.

Abdeckung

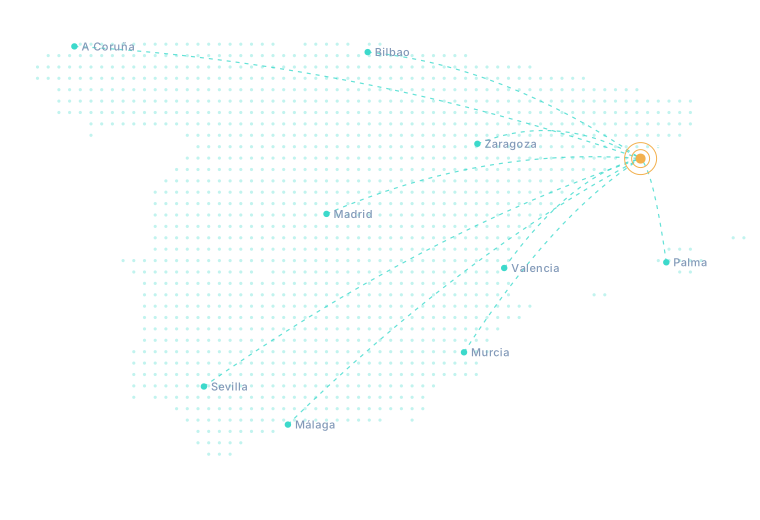
Aus Barcelona, für ganz Spanien, Deutschland und weltweit

Audits laufen naturgemäß remote. Vor-Ort-Termine mit der Geschäftsführung werden je Projekt vereinbart, in jeder Stadt.

Sitz
El Masnou (Barcelona)
Einsatzgebiet
Ganz Spanien und weltweit
Sprachen
Spanisch, Katalanisch, Englisch, Deutsch
Mapa de España con nodos de servicio conectados a Barcelona

Übliche Alternativen und worin sie sich unterscheiden

Der übliche IT-DienstleisterKennt das Netzwerk und hält es am Laufen, führt aber keine offensiven Tests durch und schreibt keine beweiskräftigen Berichte.
Großer MSSPHat Kapazität und 24/7-Abdeckung; die Aufmerksamkeit verteilt sich auf Hunderte Kunden und der Ansprechpartner wechselt.
Automatisierte PlattformErkennt bekannte Schwachstellen kostengünstig; die Geschäftslogik der Anwendung liegt außerhalb ihrer Reichweite.
METROPOLI BCNIhr Projektleiter definiert den Umfang, führt die sicherheitsrelevanten Tests durch und informiert Sie bei einem kritischen Befund.

Was wir nicht tun

Wir verkaufen keine Lizenzen weiter und erhalten keine Herstellerprovisionen: Unsere Empfehlung ist unabhängig.
Wir betreiben kein eigenes 24/7-SOC; bei Bedarf integrieren wir einen spezialisierten Drittanbieter und überwachen ihn.
Wir unterzeichnen keine Berichte über Arbeiten, die wir nicht selbst ausgeführt haben, und vergeben Audits nicht an Subunternehmer.
Wir nehmen keine Aufträge an, die wir nicht in der vereinbarten Frist in hoher Qualität ausführen können.

05 · Regulatorischer Kalender

Was für Sie gilt – und ab wann

Nur, was im Amtsblatt veröffentlicht ist. Unsere Aufgabe ist es, festzustellen, was wirklich für Sie gilt, und die Vorbereitung rechtzeitig zu erledigen.

2025202620272028HEUTEDORAAnwendbarKI-VerordnungTransparenz (Art. 50)CRAMeldung von SchwachstellenCRA · volle AnwendungKI · Hochrisiko (Anhang III)KI-VerordnungHochrisiko (Anhang I)
  1. 17. Jan. 2025DORAAplicable
  2. 2. Aug. 2026KI-VerordnungTransparencia (art. 50)
  3. 11. Sep. 2026CRANotificación de vulnerabilidades
  4. 2. Dez. 2027KI-VerordnungAlto riesgo (anexo III)
  5. 11. Dez. 2027CRAAplicación plena
  6. 2. Aug. 2028KI-VerordnungAlto riesgo (anexo I)
DSGVOIn KraftSie verarbeiten personenbezogene Daten (fast jedes Unternehmen). In Kraft; Bußgelder bis 20 Mio. € oder 4 % des Umsatzes.
ENS · RD 311/2022In KraftSpanisches Sicherheitsschema für den öffentlichen Sektor: gilt, wenn Sie spanische Behörden beliefern oder sich an ihren Ausschreibungen beteiligen. In Kraft; Zertifizierung ist Voraussetzung.
DORA · (EU) 2022/2554In KraftSie rechnen mit Banken, Versicherern oder Fintechs ab oder erbringen für sie IKT-Dienste. Anwendbar seit 17.01.2025; erreicht Sie vertraglich, auch wenn Sie kein reguliertes Unternehmen sind.
KI-Verordnung · (EU) 2024/1689TeilweiseSie entwickeln oder integrieren KI-Systeme oder Agenten. Transparenz (Art. 50) ab 02.08.2026; Hochrisiko ab 02.12.2027 (Anhang III) und 02.08.2028 (Anhang I), gemäß Verordnung (EU) 2026/1744.
Cyber Resilience Act · (EU) 2024/2847TeilweiseSie verkaufen Software oder vernetzte Geräte. Meldepflicht für Schwachstellen ab 11.09.2026; volle Anwendung am 11.12.2027.
NIS2 · (EU) 2022/2555AusstehendWesentliche oder wichtige Einrichtung eines kritischen Sektors. Umsetzung je Mitgliedstaat unterschiedlich; die Pflichten der Richtlinie sind die Arbeitsgrundlage.

06 · Kontakt

Dreißig Minuten, um zu wissen, was Sie wirklich brauchen

Das Erstgespräch ist kostenlos und ohne Verkaufspräsentation. Sie beschreiben, was exponiert ist; wir sagen Ihnen, was wir zuerst auditieren würden und mit welchem Budget – auch wenn das Ergebnis lautet, dass Sie es noch nicht brauchen.

  1. Dreißigminütiges Scoping-Gespräch
  2. Festes Angebot innerhalb von 48 Stunden, mit Umfang und Zeitplan
  3. Unterzeichnung der Rules of Engagement und der Vertraulichkeitsvereinbarung sowie Starttermin
→

Wenn Sie uns kontaktieren, verarbeiten wir Ihre Kontaktdaten ausschließlich zur Bearbeitung Ihrer Anfrage gemäß unserer Datenschutzerklärung.

Firma
METROPOLI BCN SL
Steuernummer
B65272791
Sitz der Gesellschaft
C/ Àngel Guimerà, 19, bajos, 08320 El Masnou (Barcelona), España
Einsatzgebiet
Ganz Spanien und international, remote und je nach Projekt vor Ort

Häufige Fragen

Vertraulichkeit
Wir unterzeichnen eine Vertraulichkeitsvereinbarung, bevor wir Informationen erhalten – zusammen mit einem Auftragsverarbeitungsvertrag nach Art. 28 DSGVO.
Nachweise
Nur der zugewiesene Analyst und ein zweiter interner Prüfer sehen sie. Verschlüsselt, in der EU gespeichert und nach 90 Tagen gelöscht.
Turnus
In der Regel einmal jährlich und immer nach einer relevanten Änderung: neue kritische Funktion, Migration oder Integration eines Agenten.